এআইয়ের অনুসন্ধানে পিএইচপি-র বিশাল ত্রুটি, বিশ্বজুড়ে তোলপাড়
Reporter Name
/ ০
Time View
Update :
শনিবার, ২৪ অক্টোবর, ২০২৬
Share
বিগত এক দশকেরও বেশি সময় ধরে ইন্টারনেটের একটা বড় অংশজুড়ে ব্যবহৃত প্রযুক্তিতে জটিল ত্রুটি অলক্ষিতই রয়ে গিয়েছিল। কৃত্রিম বুদ্ধিমত্তা (এআই)-র ব্যবহারের মাধ্যমেই এগুলো প্রকাশ্যে আসে এবং বিশ্বব্যাপী সাইবার নিরাপত্তার জন্য একটি বড় ধরনের অ্যালার্ট বা সতর্কতা তৈরি করে।
ওয়েব ডেভেলপমেন্টে বহু দশক ধরে জনপ্রিয় ‘পিএইচপি’ (PHP) নামক সার্ভার-সাইড প্রোগ্রামিং ল্যাঙ্গুয়েজের এসব অরক্ষিত জায়গা চিহ্নিত করতে সাহায্যকারী গবেষকরা সতর্ক করে বলেছেন, পিএইচপি ব্যবহারকারী প্ল্যাটফর্মগুলো সম্ভাব্য হ্যাকিংয়ের শিকার হতে পারে।
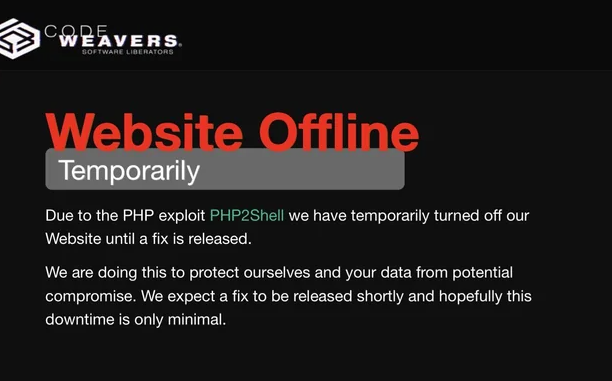
বিভিন্ন দেশের সরকার এবং সাইবার নিরাপত্তা সংস্থাগুলো পরিস্থিতি নিয়ন্ত্রণে আনতে তৎক্ষণাৎ উদ্যোগ গ্রহণ করে। তারা ওয়েবসাইট মালিকদের অবিলম্বে চেক করার নির্দেশ দেয় যে তাদের সাইটগুলো প্রভাবিত হয়েছে কি না। যদি প্রভাবিত হয়ে থাকে, তবে আপডেট ও প্যাচ বা সিকিউরিটি পেজ ইনস্টল করার পরামর্শ দেয়া হয়, অন্যথায় সাময়িকভাবে সাইট অফলাইনে নিয়ে যাওয়ার কথা বলা হয়।
‘php2shell’ নামে পরিচিত হওয়া এই টেকনিক্যাল ত্রুটির কারণে এখন পর্যন্ত সফল কোনো সাইবার হামলার খবর পাওয়া যায়নি। তবে বিষয়টি প্রকাশ্যে আসার পর থেকে বিশ্বজুড়ে বিভিন্ন ওয়েবসাইট ও সেবায় প্রভাব পড়েছে।
পিএইচপি (PHP) কী?
সাধারণ মানুষের মধ্যে হয়তো অনেকেই পিএইচপি-র নাম শোনেননি, তবে তারা প্রতিদিনের ইন্টারনেট ব্যবহারে কোনো না কোনোভাবে এর স্পর্শে আসেন।
পিএইচপি (PHP) এর পূর্ণরূপ হলো ‘PHP: Hypertext Preprocessor’। এটি একটি ওপেন-সোর্স, ব্যাক-এন্ড প্রোগ্রামিং ল্যাঙ্গুয়েজ যা একটি ওয়েব সার্ভারে চলে।
নব্বইয়ের দশকের শুরুর দিকে ডাইনামিক ওয়েব পেজ এবং অ্যাপ্লিকেশন তৈরির জন্য পিএইচপি তৈরি করা হয়েছিল। আজও এটি ডব্লিউপি (WordPress), উইকিপিডিয়া এবং বিভিন্ন অনলাইন শপসহ ইন্টারনেটের অসংখ্য জনপ্রিয় প্ল্যাটফর্ম পরিচালনা করে।
আপনি যখন কোনো ওয়েবসাইট ভিজিট করেন, তখন পিএইচপি ব্যাক-এন্ডে ডেটা সংগ্রহ করে তা রিডেবল পেজে রূপান্তর করে পাঠকের সামনে প্রদর্শন করে। এছাড়া লারাভেল (Laravel), সিফনি (Symfony) এবং ড্রুপাল (Drupal)-এর মতো জনপ্রিয় ফ্রেমওয়ার্ক তৈরিতেও পিএইচপি ব্যবহৃত হয়।
সাইবার সিকিউরিটি ফার্ম ‘উইজ’ (Wiz)-এর তথ্যমতে, বিশ্বের প্রায় ৭০ শতাংশ ওয়েবসাইট পিএইচপি দ্বারা পরিচালিত হয়। অলাভজনক সংস্থা ‘পিএইচপি ফাউন্ডেশন’ ভাষাটির রক্ষণাবেক্ষণ করে থাকে।
নিরাপত্তার মূল ঝুঁকিটি কোথায়?
চলতি সপ্তাহে একদল সাইবার সিকিউরিটি গবেষক ও সংস্থা পিএইচপি-তে দুটি বড় ধরনের দুর্বলতার কথা উন্মোচন করেছে। তারা সতর্ক করেছে যে এটি বিশ্বজুড়ে ওয়েবসাইটগুলোতে বড় সংকট তৈরি করতে পারে।
সাইবার সিকিউরিটি প্রতিষ্ঠান উইজ (Wiz) এবং ক্যালিফ (Calif) জানিয়েছে, এসব ত্রুটি গত এক দশক ধরে পিএইচপি-র বিভিন্ন সংস্করণে বিদ্যমান ছিল।
CVE-2026-109618 এবং CVE-2026-109619 আইডির এই কারিগরি ত্রুটিগুলোর মাত্রা ১০-এর মধ্যে ৯.২ স্কেলে চিহ্নিত করা হয়েছে। এটি উন্মোচনে সহায়তা করা ক্যালিফ-এর গবেষক রায়ান অস্টিন বিবিসি-কে বলেন, “এটি আমার খুঁজে পাওয়া সবচেয়ে গুরুতর সাইবার নিরাপত্তা ঝুঁকি।”
উইজ তাদের ব্লগ পোস্টে উল্লেখ করে, সঠিক সুযোগ পেলে হ্যাকাররা ক্ষতিগ্রস্ত ওয়েব সার্ভারের নিয়ন্ত্রণ নিয়ে সংবেদনশীল ডেটা চুরি করতে পারে। জেনারেটিভ এআই এই ধরনের আক্রমণকে আরও সহজ এবং দ্রুততর করে তুলতে পারে বলে বিশেষজ্ঞরা সতর্ক করেছেন।
অ্যাডিলেড বিশ্ববিদ্যালয়ের সাইবার নিরাপত্তা গবেষক জিল স্লে বলেন, হ্যাকার বা কোনো রাষ্ট্র যদি এই সুযোগ কাজে লাগিয়ে ওয়েবসাইটের গোপনীয় ডেটা হাতিয়ে নেয়, তবে তা “বিপর্যয়কর” হবে।
কোন কোন ওয়েবসাইট প্রভাবিত হয়েছে?
২১ অক্টোবরের পর থেকে গেমিং প্ল্যাটফর্ম, সরকারি পোর্টাল এবং অনলাইন ফোরামসহ বৈশ্বিক সেবায় ব্যাঘাত ঘটে। উইকিমিডিয়া ডট অর্গ (উইকিপিডিয়ার মূল সংস্থা) পূর্ব সতর্কতামূলক ব্যবস্থা হিসেবে তাদের বেশ কিছু সিস্টেম বন্ধ করে দেয়।
ফিনল্যান্ড সরকার, এডিনবরা কাউন্সিল এবং বিবিসি-র কিছু পেজ এবং নেদারল্যান্ডসের সাইবার সিকিউরিটি এজেন্সিও সতর্কতা হিসেবে বুধবার সাইট অফলাইনে রাখে। যুক্তরাজ্যের সরকারও জানিয়েছে, তাদের প্রায় ৩২টি সাইট সাময়িকভাবে বন্ধ রাখা হয়েছে।
ফ্রান্সের টেলিকম কোম্পানি ‘অরেঞ্জ’ কিছু সেবা স্থগিত করে। জাপানের ‘সফটব্যাঙ্ক কর্পোরেশন’ ভূমিকম্প ও সুনামির জরুরি সতর্কবার্তা প্রদান সংক্রান্ত ডিজিটাল অ্যালার্ট সিস্টেম সাময়িকভাবে বন্ধ রাখে।
পরবর্তী পদক্ষেপ কী ছিল?
বছরের পর বছর ধরে পিএইচপি সফটওয়্যারে লুকিয়ে থাকা এই নিরাপত্তা ত্রুটি সংশোধনের জন্য পিএইচপি ফাউন্ডেশন দ্রুত ‘প্যাচ’ বা সিকিউরিটি আপডেট রিলিজ করে। ফাউন্ডেশনের পক্ষ থেকে বলা হয়েছে, “সকল পিএইচপি ব্যবহারকারীকে অনতিবিলম্বে এটি আপডেট করার জন্য অনুরোধ করা হচ্ছে।”
যুক্তরাষ্ট্রের ন্যাশনাল সিকিউরিটি এজেন্সি (NSA), ইইউ, সিঙ্গাপুর ও অস্ট্রেলিয়ার নিরাপত্তা সংস্থাসমূহ সকল প্রতিষ্ঠানকে পিএইচপি সার্ভার দ্রুত আপডেট করতে বা সাময়িকভাবে অফলাইনে নিয়ে যাওয়ার নির্দেশ দেয়।
অ্যামাজন (Amazon) জানায়, তথ্য প্রকাশের কয়েক দিন আগে তাদের লক্ষ্য করে একাধিক আক্রমণের চেষ্টা চালানো হয়েছিল, তবে তাদের সিকিউরিটি ব্যবস্থার কারণে কোনো ক্ষতি হয়নি। অন্যদিকে নেটওয়ার্ক ইনফ্রাস্ট্রাকচার ফার্ম ক্লাউডফ্লেয়ার (Cloudflare)-এর সিইও ম্যাথিউ প্রিন্স জানান, অফিশিয়াল ঘোষণার ঠিক পরপরই হ্যাকিং চেষ্টার সংখ্যা কয়েক লাখে পৌঁছে যায়।
এআই (AI) যেভাবে যুক্ত ছিল
ক্যালিফ ও উইজ-এর গবেষক দল নিরাপত্তা ঝুঁকিগুলো উন্মোচনে চ্যাটজিপিটি (ChatGPT)-র নির্মাতা প্রতিষ্ঠান ওపెনএআই (OpenAI)-এর তৈরি অত্যাধুনিক এআই টুল ব্যবহার করেন। এআই টুলগুলোর মাধ্যমে মানুষের তুলনায় বহুগুণ দ্রুত কোড বিশ্লেষণ করে ত্রুটি বের করা সম্ভব হয়েছে।
ওপেনএআই তাদের ব্লগে উল্লেখ করে, ঘটনাটি প্রকাশ করে কীভাবে এআই নিরাপত্তার ত্রুটিগুলো উন্মোচন করতে পারে, ঠিক তেমনি এটি কীভাবে সাইবার আক্রমণের হাতিয়ার তৈরিতেও ভূমিকা রাখতে পারে।
সাধারণ ব্যবহারকারীদের জন্য এর অর্থ কী?
এই সমস্যাটি ওয়েবসাইটের ব্যাক-এন্ড বা অভ্যন্তরীণ কাঠামোর সাথে সম্পর্কিত হওয়ায় সাধারণ ইন্টারনেট ব্যবহারকারীদের সরাসরি কিছু করার নেই।
তবে যেসব ছোট ব্যবসায়ী বা ব্যক্তি নিজস্ব ওয়েবসাইট বা ওয়ার্ডপ্রেস (WordPress) পরিচালনা করেন, তাদের ক্ষেত্রে পিএইচপি আপডেট নিশ্চিত করা জরুরি। সিকিউরিটি এক্সপার্টদের মতে, এটি সাধারণ ‘উইন্ডোজ আপডেট’-এর মতোই একটি প্রক্রিয়া, যা ব্যাক-এন্ড থেকে সম্পাদন করতে হয়। শুধু ওয়ার্ডপ্রেস বা প্লাগইন আপডেট করলেই পিএইচপি-র এই ঝুঁকি কাটবে না, বরং পিএইচপি-র সংস্করণটিই আপডেট করতে হবে।